Criminosos e governos já estão coletando dados criptografados hoje, apostando que um computador quântico poderoso o suficiente para decifrá-los vai existir em poucos anos. Essa estratégia já tem nome — “colher agora, decifrar depois” — e é o motivo pelo qual a criptografia pós-quântica deixou de ser assunto de laboratório para virar prioridade de conselhos de administração ao redor do mundo
Ao contrário do que o nome pode sugerir, a criptografia pós-quântica não exige um computador quântico para funcionar. Ela consiste em novos algoritmos matemáticos criados para rodar nos computadores e servidores comuns que já usamos hoje, mas com uma diferença crucial: os problemas matemáticos que eles geram são tão complexos — como a geometria de estruturas multidimensionais conhecidas como reticulados — que nem mesmo um futuro supercomputador quântico conseguiria decifrá-los em tempo útil.
Parece um assunto técnico distante, quase de ficção científica. Só que não é. Segundo o Gartner, uma das consultorias mais respeitadas do setor de tecnologia, a migração para essa nova geração de criptografia já se tornou, desde 2025, um tema de prioridade para conselhos de administração de empresas ao redor do mundo — e o motivo desse senso de urgência tem um nome bem específico.
O problema que a criptografia pós-quântica resolve
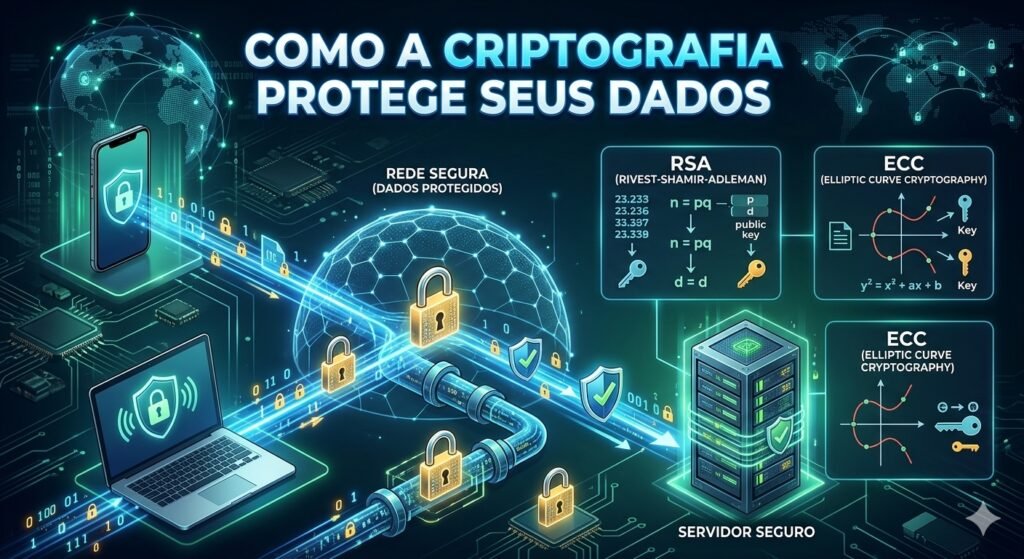
Para entender por que isso importa, é preciso voltar à base de como a internet protege dados hoje. Praticamente toda comunicação segura na internet — do seu aplicativo de banco a uma simples troca de mensagens — depende de algoritmos de criptografia como o RSA e o ECC (Criptografia de Curva Elíptica). Esses sistemas funcionam com base em problemas matemáticos que são extremamente difíceis de resolver para um computador comum, mesmo os mais potentes disponíveis atualmente. É essa dificuldade matemática, e não um “cadeado” no sentido físico, que protege seus dados.
O problema é que os computadores quânticos, uma tecnologia ainda em desenvolvimento, mas avançando rapidamente, funcionam com uma lógica completamente diferente dos computadores tradicionais, e são capazes de resolver justamente o tipo de problema matemático que sustenta o RSA e o ECC, usando um algoritmo teórico conhecido academicamente há quase três décadas. Um computador quântico “criptograficamente relevante” — ou seja, poderoso o suficiente para quebrar essa criptografia na prática — ainda não existe hoje. Mas a comunidade de segurança já não trata mais essa possibilidade como uma questão de “se”, e sim de “quando”.
“Colher agora, decifrar depois”: a ameaça que já está em curso
Aqui está o ponto que transforma esse assunto de uma preocupação futura em um risco presente: mesmo sem um computador quântico capaz de quebrar a criptografia atual, dados criptografados hoje já podem estar sendo coletados e armazenados por agentes maliciosos — governos, grupos de espionagem industrial ou organizações criminosas — com um único objetivo: guardá-los até que a tecnologia necessária para decifrá-los esteja disponível. Essa estratégia já tem nome dentro do setor de segurança: “harvest now, decrypt later”, ou “colher agora, decifrar depois”.
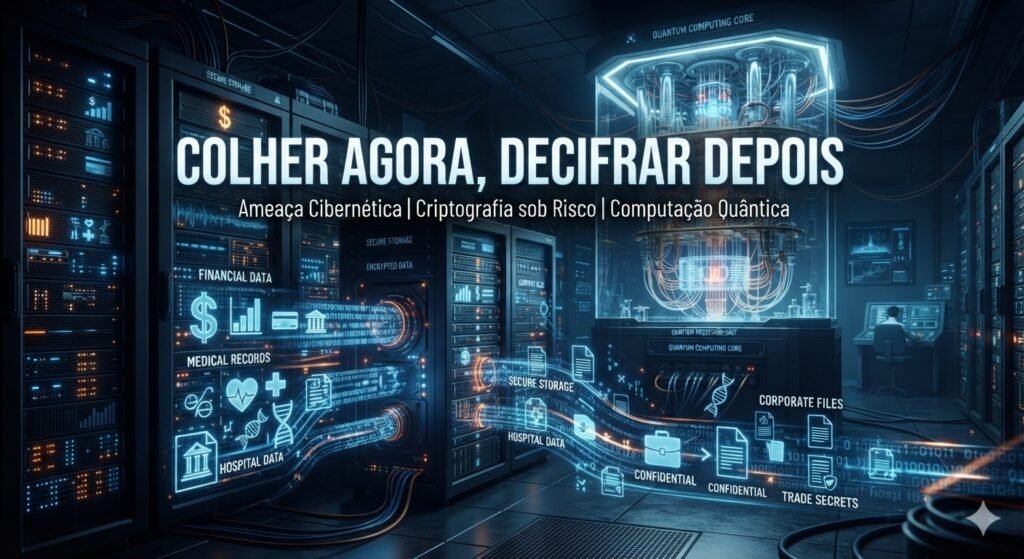
Isso significa que informações sensíveis transmitidas hoje — segredos comerciais, dados médicos, comunicações diplomáticas, registros financeiros — podem já estar comprometidas no futuro, mesmo que estejam perfeitamente seguras neste exato momento. Para dados com validade de sigilo muito longa, como registros de saúde, segredos industriais ou documentos de Estado, esse risco já é tratado como concreto, e não apenas hipotético, por especialistas do setor.
O trabalho do NIST: transformando teoria em padrão
Diante desse cenário, o National Institute of Standards and Technology (NIST), órgão americano responsável por padronizar tecnologias críticas de segurança, conduz desde 2016 um processo público e global de seleção de algoritmos resistentes a ataques quânticos. Depois de várias rodadas de análise, testes e escrutínio da comunidade acadêmica e da indústria em todo o mundo, o processo resultou, em 2024, na publicação oficial dos primeiros padrões: FIPS 203, FIPS 204 e FIPS 205.
Esses padrões estabelecem, entre outras coisas, a combinação ML-KEM (para troca de chaves, ou seja, a etapa que garante a confidencialidade da comunicação) e ML-DSA (para assinaturas digitais, garantindo a autenticidade e a integridade das informações trocadas). A grande maioria desses algoritmos selecionados baseia-se em estruturas matemáticas chamadas reticulados — redes geométricas multidimensionais tão complexas que, segundo o conhecimento científico atual, resistem tanto a ataques de computadores tradicionais quanto de computadores quânticos.
Um detalhe técnico interessante, apontado por especialistas do setor: embora o ECC (Curva Elíptica) seja considerado, hoje, mais eficiente que o tradicional RSA por usar chaves de tamanho menor, ele é, de forma um tanto irônica, mais fácil de ser quebrado por um computador quântico do que o próprio RSA — justamente por causa da estrutura matemática específica sobre a qual esse tipo de criptografia se apoia.
Como as empresas estão se preparando
Migrar toda a infraestrutura de segurança digital de uma empresa, ou de um país inteiro, para um novo padrão de criptografia está longe de ser um processo simples — e especialistas já alertam que não se trata de algo que se possa simplesmente “ligar” de um dia para o outro. Segundo o próprio NIST, a transição completa para os novos algoritmos pode levar entre 10 e 20 anos, considerando o tempo necessário para incorporar esses novos padrões a produtos, serviços e sistemas que já existem e continuam em uso ativo em todo o mundo.
Por isso, a recomendação predominante entre especialistas em segurança é adotar, nesta fase de transição, o que se chama de criptografia híbrida (ou “modo duplo”): usar simultaneamente um algoritmo criptográfico tradicional, já consolidado, junto com um novo algoritmo pós-quântico. Dessa forma, mesmo que uma das duas camadas apresente alguma falha inesperada — seja uma vulnerabilidade ainda não descoberta no algoritmo mais novo, seja o avanço mais rápido do que o esperado da computação quântica —, a outra camada continua protegendo a informação.
O Gartner recomenda que as empresas estruturem essa jornada em três etapas principais:
- Inventário criptográfico: mapear exatamente onde e como algoritmos como RSA, ECC e Diffie-Hellman (DH) são usados dentro da própria infraestrutura — sistemas, certificados digitais, conexões entre servidores e fornecedores.
- Avaliação de riscos: identificar quais desses pontos representam maior exposição, priorizando dados com validade de sigilo mais longa e sistemas mais críticos para a operação do negócio.
- Migração em fases, com projetos-piloto: testar a adoção de algoritmos pós-quânticos em ambientes controlados antes de expandir a mudança para toda a infraestrutura, evitando impactos inesperados em sistemas que já funcionam em produção.
Esse conceito de manter a capacidade de trocar algoritmos, chaves e protocolos com o menor impacto possível sobre sistemas já em operação recebeu até um nome próprio dentro do setor: criptoagilidade — a ideia de que a infraestrutura de segurança de uma organização precisa ser flexível o suficiente para se adaptar a mudanças de padrão ao longo do tempo, sem precisar ser reconstruída do zero a cada atualização.
O Brasil já entrou nessa corrida
O tema também já chegou à regulamentação brasileira. O Instituto Nacional de Tecnologia da Informação (ITI), responsável pela infraestrutura de chaves públicas do país, publicou a Instrução Normativa nº 35/2026, voltada especificamente à preparação do ecossistema nacional de certificação digital para a era pós-quântica. Segundo executivos de empresas de certificação digital brasileiras que já realizam testes com os algoritmos definidos pelo NIST, o objetivo central é proteger assinaturas digitais e dados sensíveis hoje contra uma possível quebra de segurança no futuro, quando computadores quânticos estiverem disponíveis em escala relevante — reforçando que documentos considerados seguros atualmente poderão perder validade e confiabilidade caso a migração não seja feita a tempo.
Por que isso também importa para pessoas comuns
É fácil pensar nesse assunto como um problema exclusivo de bancos, governos e grandes corporações. Mas a criptografia pós-quântica, ainda que de forma indireta, também deve afetar a vida do usuário comum da internet nos próximos anos. Aplicativos de mensagens, navegadores, sistemas bancários e serviços de armazenamento em nuvem que você já usa hoje vão, eventualmente, precisar migrar seus próprios sistemas internos de criptografia para esses novos padrões — um processo que, na maior parte dos casos, deve acontecer de forma transparente para o usuário final, sem exigir nenhuma ação direta.
Ainda assim, vale ficar de olho em como empresas das quais você depende — especialmente bancos, serviços de saúde digital e provedores de e-mail — vêm se posicionando publicamente sobre esse tema. Segundo analistas do setor, a diferença entre ser vista como uma empresa responsável ou negligente, nos próximos anos, vai estar cada ver mais associada à transparência com que cada organização comunica seus planos de transição para a criptografia pós-quântica.
Um mercado em crescimento acelerado
O tamanho do investimento já mobilizado em torno desse tema também ajuda a dimensionar a urgência percebida pelo mercado. Segundo a Fortune Business Insights, o mercado global de criptografia quântica foi avaliado em US$ 885,4 milhões em 2023, com projeção de crescimento para US$ 12,6 bilhões até 2032 — um salto de mais de dez vezes em menos de uma década. Já a computação quântica como um todo, segundo a Global Growth Insights, deve saltar de US$ 0,8 bilhão em 2025 para US$ 16,3 bilhões até 2035.
Esses números ajudam a explicar por que grandes empresas de tecnologia, incluindo divisões de pesquisa em inteligência artificial quântica de gigantes como o Google, já vêm publicando análises apontando que sistemas criptográficos amplamente usados hoje podem ser mais vulneráveis do que se estimava anteriormente — acelerando ainda mais o que especialistas do setor já apelidaram de “Q-Day”: o momento em que um computador quântico será, de fato, capaz de quebrar os padrões de criptografia mais usados atualmente.
Entendendo a matemática por trás da proteção, sem complicar demais
Vale abrir um parêntese para entender, de forma simples, por que os chamados “reticulados” são tão difíceis de quebrar. Imagine uma grade tridimensional gigantesca, formada por bilhões de pontos organizados em um padrão regular, mas espalhados em um espaço com dezenas, centenas ou até milhares de dimensões — muito além das três dimensões que conseguimos visualizar no mundo físico. O problema matemático por trás dessa criptografia consiste, essencialmente, em encontrar o ponto mais próximo dentro dessa grade gigantesca, partindo de uma posição praticamente aleatória.
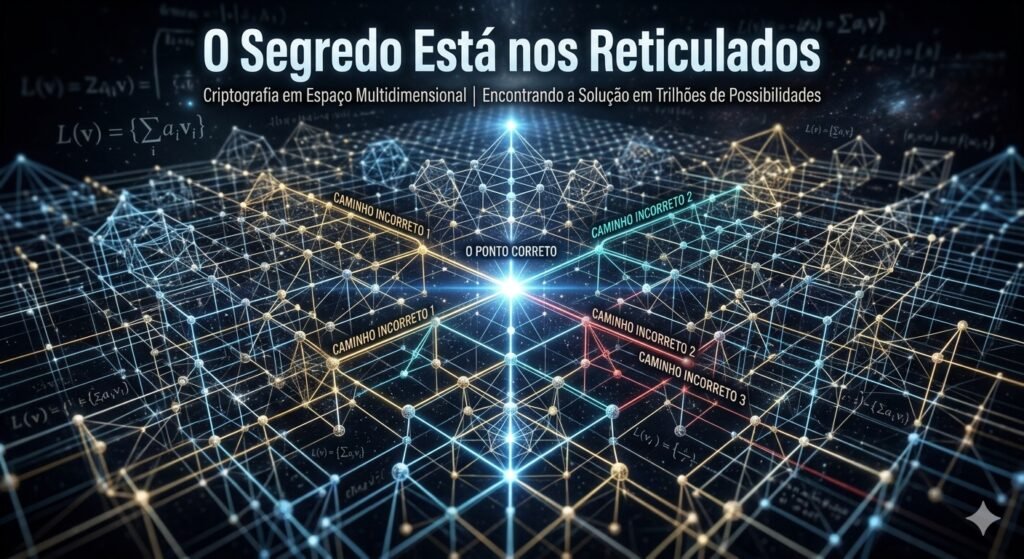
Para um computador comum, esse tipo de busca se torna impraticável à medida que o número de dimensões aumenta — o espaço de possibilidades cresce tão rápido que nem a maior potência computacional disponível hoje consegue resolver o problema em tempo razoável. E, segundo o entendimento científico atual, mesmo a forma diferente de processar informação usada por um computador quântico não oferece um atalho eficiente para esse tipo específico de problema geométrico — diferente do que acontece com a fatoração de números primos gigantes, base da segurança do RSA, que um computador quântico, em teoria, conseguiria resolver de forma muito mais rápida usando um algoritmo teórico conhecido como algoritmo de Shor, formulado ainda na década de 1990.
É justamente essa diferença — problemas que continuam difíceis mesmo para a computação quântica — que torna os reticulados a base preferida da nova geração de padrões criptográficos aprovados pelo NIST.
Os desafios práticos que tornam essa migração tão lenta
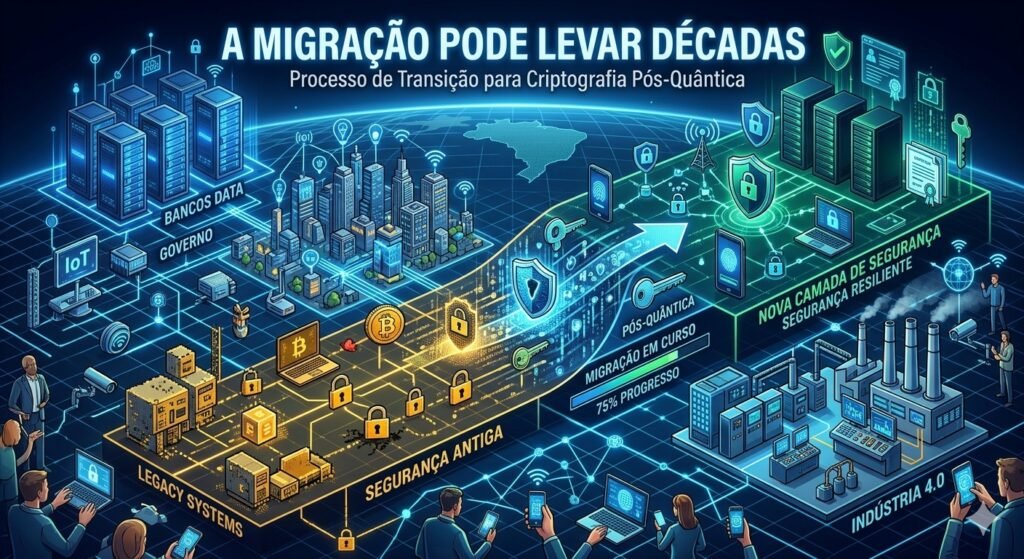
Se a matemática por trás da criptografia pós-quântica já está definida e padronizada, por que a migração é tratada como um processo tão longo, medido em décadas? A resposta está na quantidade de lugares, muitas vezes escondidos, onde a criptografia tradicional está profundamente enraizada:
- Dispositivos de Internet das Coisas (IoT): sensores, câmeras e equipamentos industriais, muitas vezes com capacidade de processamento limitada, podem ter dificuldade para rodar os novos algoritmos sem atualizações de hardware.
- Certificados digitais com validade longa: documentos, assinaturas e certificações usados em setores como o jurídico e o financeiro podem ter validade de anos, exigindo planejamento cuidadoso sobre quando e como migrar sem invalidar documentos já emitidos.
- Sistemas legados: softwares antigos, ainda em uso em bancos, órgãos públicos e grandes indústrias, muitas vezes não foram projetados pensando em qualquer tipo de atualização futura de algoritmo criptográfico, exigindo reformulações mais profundas do que uma simples atualização de software.
- Interoperabilidade entre fornecedores: uma empresa pode depender de dezenas de fornecedores diferentes, cada um em um estágio distinto de adoção dos novos padrões, o que exige coordenação cuidadosa para evitar falhas de comunicação entre sistemas durante o período de transição.
É justamente por causa dessa complexidade que a recomendação unânime entre especialistas do setor é começar o quanto antes pelo processo de inventário criptográfico, mesmo que a migração completa ainda esteja a anos de distância.
Preciso ter um computador quântico para usar criptografia pós-quântica? Não. A criptografia pós-quântica roda normalmente em computadores e servidores convencionais, os mesmos que já usamos hoje. O que muda são os algoritmos matemáticos usados para proteger a informação, criados especificamente para resistir também a ataques de futuros computadores quânticos.
Os computadores quânticos já conseguem quebrar a criptografia atual? Ainda não, pelo menos não em escala prática. Um computador quântico “criptograficamente relevante”, capaz de quebrar padrões como RSA e ECC em tempo útil, ainda não existe hoje. O risco está em dados sendo coletados agora para serem decifrados no futuro, quando essa tecnologia estiver disponível.
O que é o ataque “harvest now, decrypt later”? É a estratégia de coletar e armazenar dados criptografados hoje, apostando que será possível decifrá-los no futuro, quando computadores quânticos suficientemente poderosos estiverem disponíveis. É esse cenário que torna a migração para novos algoritmos urgente mesmo antes de esses computadores existirem de fato.
Quanto tempo vai levar até que todos os sistemas migrem para criptografia pós-quântica? Segundo o próprio NIST, a transição completa pode levar entre 10 e 20 anos, considerando a complexidade de atualizar produtos, serviços e sistemas que já estão em uso em escala global.
Eu, como usuário comum, preciso fazer alguma coisa a respeito disso? Na maior parte dos casos, não diretamente. A migração deve acontecer, principalmente, do lado das empresas e provedores de serviço que você já usa — bancos, aplicativos de mensagem, serviços de nuvem —, de forma transparente para o usuário final, semelhante a como já aconteceram outras atualizações de segurança no passado.
Conclusão
A criptografia pós-quântica deixou de ser um tema restrito a pesquisadores de matemática e física para se tornar uma prioridade estratégica de segurança digital em escala global — impulsionada não pela existência atual de computadores quânticos poderosos o suficiente para representar uma ameaça real, mas pela certeza cada vez maior de que essa tecnologia vai chegar, e pela constatação de que dados sensíveis já podem estar sendo coletados hoje com esse objetivo futuro em mente. Entender esse movimento agora, mesmo sem precisar tomar nenhuma ação prática imediata como usuário comum, ajuda a acompanhar com mais clareza uma das transições de segurança mais silenciosas — e mais importantes — da próxima década.