Uma pesquisa recente da Kaspersky descobriu que quase metade de todas as senhas em circulação hoje pode ser quebrada em menos de um minuto. Se a sua é o nome do cachorro com o ano de nascimento, este artigo é o seu alarme de incêndio
Faça um teste rápido, sem trapacear: pare por um segundo e pense na sua senha mais usada agora mesmo. É o nome de alguém que você ama seguido de alguns números? O nome do seu time de futebol? Uma sequência de teclado, tipo “123456” ou “qwerty”? Se você se reconheceu em qualquer uma dessas opções, respira fundo, porque a notícia não é boa: segundo um levantamento da Kaspersky divulgado em 2026, uma análise de mais de 200 milhões de senhas vazadas mostrou que 53% delas terminam com um ou mais números, e 12% contêm sequências que parecem anos, entre 1950 e 2030. Ou seja: você não é original, e os criminosos sabem exatamente disso.
Pior: o mesmo estudo revelou que quase metade de todas as senhas existentes hoje podem ser quebradas em menos de um minuto. Não é uma exceção rara, é a regra. E a razão por trás desse número assustador tem menos a ver com “hackers genial” e muito mais a ver com física e estatística pura, como você vai entender a seguir.
Por que a sua senha provavelmente já está comprometida
Vamos direto ao ponto que a maioria dos sites de segurança explica de forma complicada demais: hoje em dia, ninguém fica sentado na frente do computador tentando adivinhar sua senha manualmente. Criminosos usam programas automatizados, rodando em placas de vídeo potentes, capazes de testar bilhões de combinações por segundo. Para se ter uma ideia da escala, uma única placa de vídeo de ponta, combinada com uma ferramenta de recuperação de senhas, consegue processar mais de 160 bilhões de tentativas por segundo em determinados formatos de senha criptografada.
Isso muda completamente a lógica de “o que é uma senha segura”. Uma senha de seis caracteres, usando só letras minúsculas, pode cair em menos de dez minutos. Já uma senha de doze caracteres, misturando letras maiúsculas, minúsculas, números e símbolos, pode levar mais de mil anos para ser quebrada por força bruta. A diferença entre “minutos” e “mil anos” não está na criatividade da senha — está, principalmente, no tamanho dela.
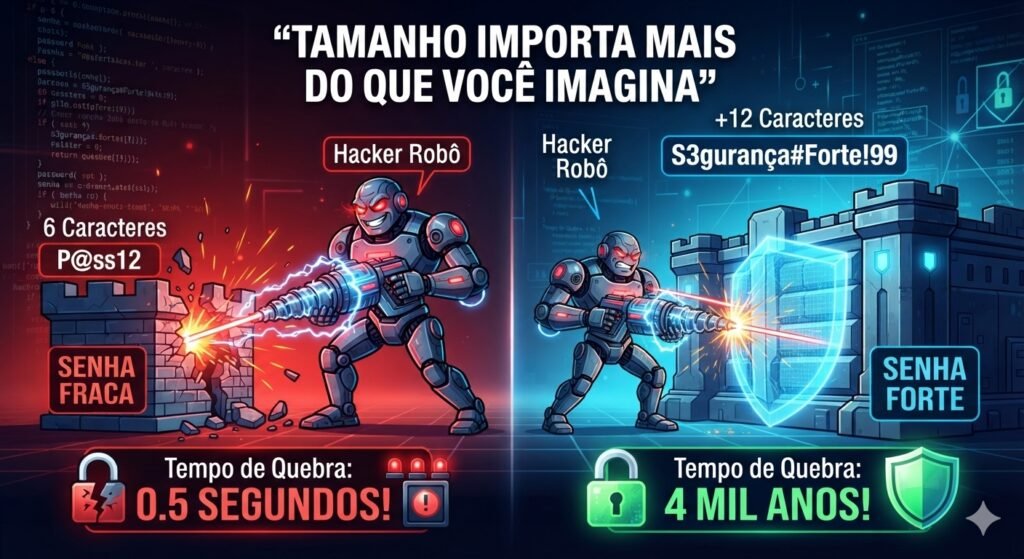
É esse o primeiro grande mito que precisa cair: trocar o “A” por um “@” e adicionar um “!” no final não torna uma senha curta em uma senha segura. Torna, na verdade, uma senha curta um pouquinho mais difícil — o que, na prática, para um computador testando bilhões de combinações por segundo, é quase irrelevante. O que realmente importa é o comprimento.
A tática definitiva: frases em vez de palavras
Se o tamanho é o que mais pesa na balança, a solução mais simples do mundo é: pare de tentar criar senhas curtas e “esquisitas” e comece a usar frases inteiras. Uma senha como “XpTo@2026” tem só nove caracteres, é difícil de lembrar e, ironicamente, ainda é relativamente fácil de quebrar. Já uma frase como “EuAdoroCaféPelaManhã!” tem mais de vinte caracteres — e é exatamente esse comprimento que faz o computador do criminoso desistir muito antes de conseguir qualquer resultado.
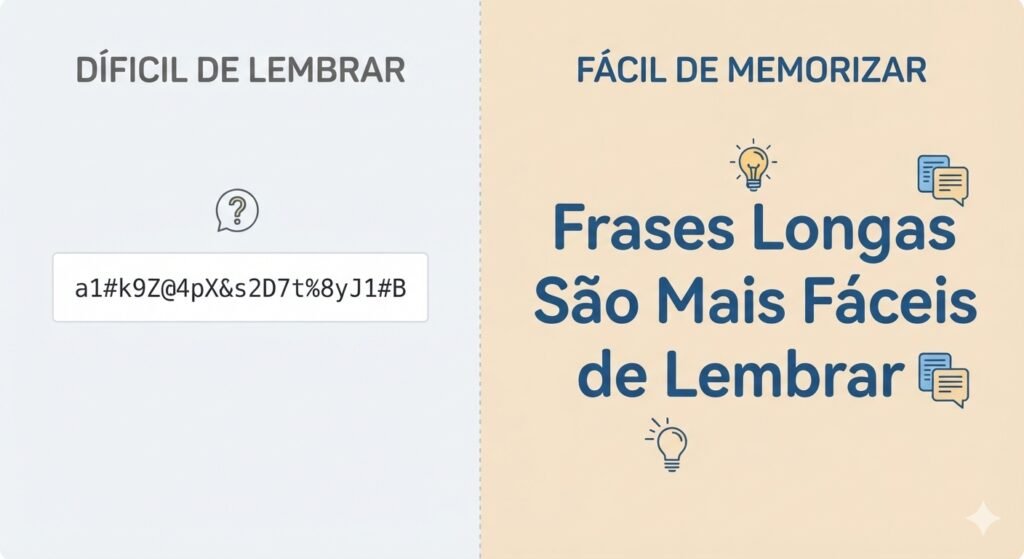
O grande truque aqui é psicológico: uma frase da sua rotina é naturalmente mais fácil de guardar na memória do que uma sequência aleatória de símbolos, porque o cérebro humano lembra melhor de histórias e sentenças com sentido do que de caracteres soltos sem nenhuma lógica entre si. Você não precisa decorar “x7!qA2#z” — você só precisa lembrar de uma frase que já faz parte do seu dia.
O passo seguinte: substituição visual
Depois de escolher a frase, o próximo passo é dar aquele toque extra de complexidade trocando algumas letras por números ou símbolos parecidos visualmente. O “A” vira “@”, o “E” vira “3”, o “O” vira “0” — e assim por diante. A frase do exemplo anterior, “EuAdoroCaféPelaManhã!”, viraria algo como “3u@d0r0C@f3P3l@M@nh@!”.
Esse passo não é o que faz a senha ser segura sozinho (lembre-se: o tamanho continua sendo o fator mais importante), mas ele ajuda a driblar sistemas automatizados que testam primeiro combinações de palavras comuns do dicionário, e também bloqueia aquele tipo de ataque que tenta variações óbvias de palavras conhecidas.
Nunca repita a mesma senha: o truque do sufixo
Aqui está um dos erros mais comuns e mais perigosos entre usuários comuns: repetir a mesma senha em vários sites diferentes. Segundo levantamentos do setor, o usuário médio da internet tem mais de duas dezenas de contas protegidas por senha, mas menos de 60% das pessoas usam senhas diferentes para contas diferentes — o que significa que a maioria de nós está, sem perceber, colocando todos os ovos na mesma cesta digital.
O problema disso fica evidente quando um único site sofre um vazamento de dados: criminosos pegam a lista de e-mails e senhas roubados e testam automaticamente essas mesmas combinações em dezenas de outros serviços populares — banco, e-mail, redes sociais, streaming — em um ataque conhecido como credential stuffing. Se você usa a mesma senha em tudo, um vazamento isolado em um site que nem parecia importante pode literalmente abrir a porta da sua conta bancária.
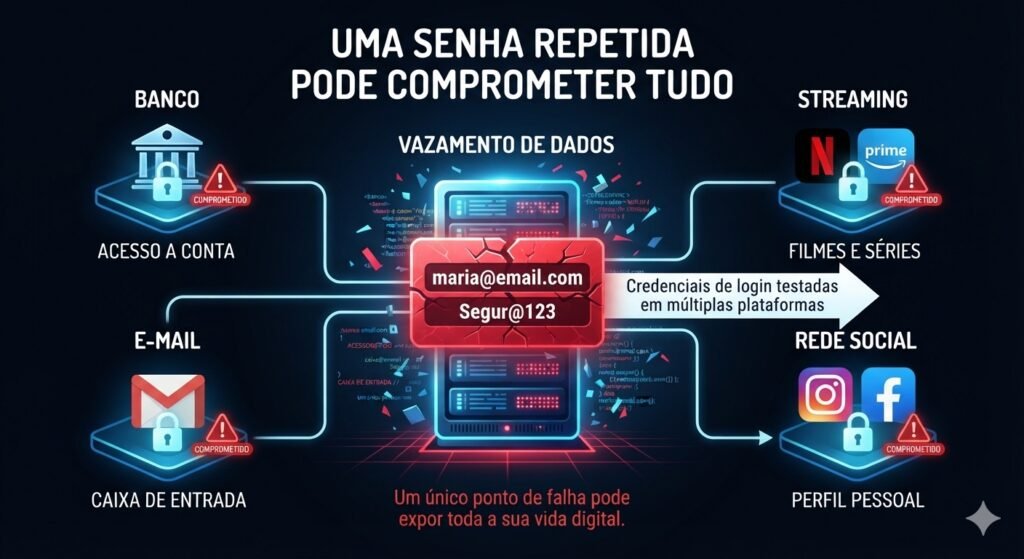
A solução prática para esse problema, sem precisar decorar dezenas de senhas diferentes, é usar a sua frase-base e simplesmente mudar o final dela de acordo com o site que está acessando. Se a sua frase-base é “3u@d0r0C@f3P3l@M@nh@”, a senha do Facebook pode ser “3u@d0r0C@f3P3l@M@nh@-FB”, a da Netflix pode ser “3u@d0r0C@f3P3l@M@nh@-NF”, e assim por diante. Você continua tendo apenas uma única frase para lembrar de verdade, mas cada site recebe uma senha tecnicamente diferente — o suficiente para impedir que um vazamento em um serviço comprometa todos os outros de uma vez.
O toque final: gerenciadores de senha
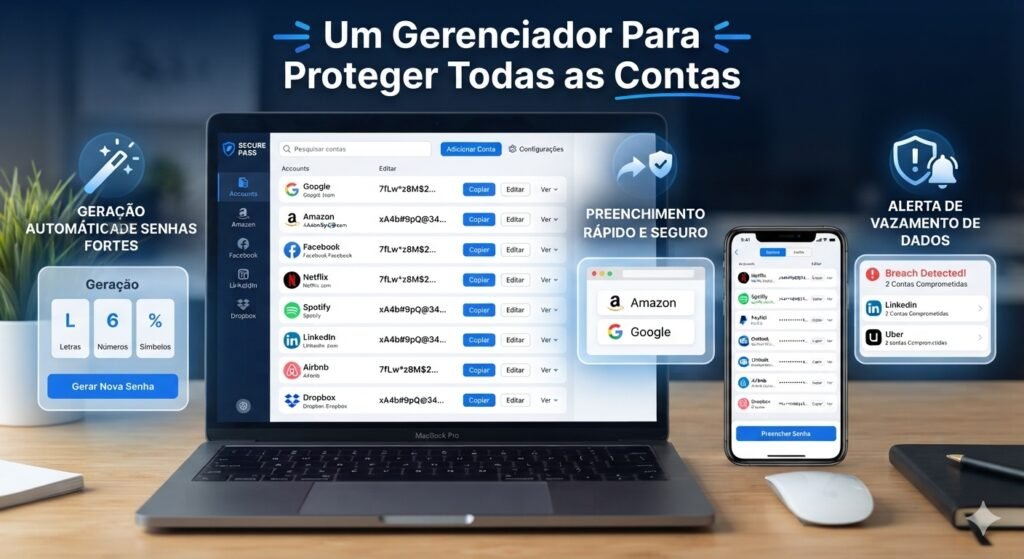
Se você tem dezenas de contas — e, como vimos, essa é a realidade da maioria das pessoas — em algum momento até o sistema de sufixos pode começar a ficar difícil de gerenciar manualmente. É aqui que entram os gerenciadores de senha, aplicativos como Bitwarden e 1Password, que guardam todas as suas senhas trancadas atrás de uma única senha mestra — exatamente aquela que você criou usando a técnica da frase.
A vantagem principal desses aplicativos vai além de simplesmente “guardar” as senhas: a maioria deles também consegue gerar senhas totalmente aleatórias e extremamente longas para cada novo site, preencher automaticamente os campos de login, e alertar quando uma das suas senhas aparece em um vazamento de dados conhecido, permitindo que você a troque antes que seja tarde demais.
Quanto tempo demora até uma senha vazar de verdade?
Um detalhe que poucas pessoas sabem: quando um site sofre um vazamento de dados, as credenciais roubadas costumam aparecer em fóruns e mercados clandestinos entre 24 e 72 horas depois da invasão inicial — bem mais rápido do que a maioria das pessoas imagina. Isso reforça por que trocar senhas comprometidas rapidamente, e não usar a mesma senha em vários lugares, faz tanta diferença na prática: a janela entre “o vazamento aconteceu” e “criminosos já estão testando essas credenciais em outros serviços” é curtíssima.
Também vale lembrar que senhas não duram para sempre, mesmo as boas. Segundo a mesma pesquisa da Kaspersky, muitas pessoas criam uma senha, incluem o ano atual nela, e depois simplesmente esquecem de trocá-la por anos — o que faz a vida útil média de uma senha, hoje, ficar entre três e cinco anos. O ideal é revisar suas senhas mais importantes (e-mail principal, banco, redes sociais) periodicamente, e não apenas quando algum aplicativo te obriga a trocar.
As piores senhas do mundo ainda são usadas por milhões de pessoas
Se você acha que ninguém mais usa senhas óbvias como “123456” em pleno 2026, os números vão te surpreender. Levantamentos anuais sobre as senhas mais populares do mundo continuam mostrando, ano após ano, os mesmos nomes no topo da lista: “123456”, “123456789”, “password” (ou “senha”, em português) e “qwerty” seguem entre as combinações mais usadas globalmente, apesar de anos de alertas sobre o risco que elas representam. Segundo pesquisas do setor, praticamente 73% das senhas mais populares do mundo podem ser quebradas em menos de um segundo — não minutos, segundos.
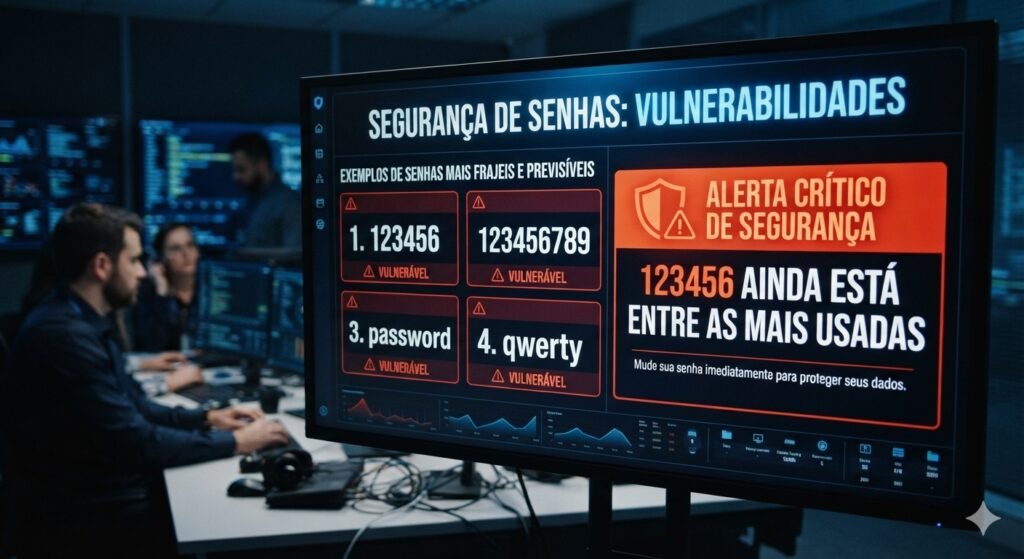
O que esses dados revelam é algo curiosamente humano: sabemos, racionalmente, que essas senhas são péssimas, mas continuamos usando combinações parecidas porque elas são fáceis de lembrar sob pressão, no momento em que estamos criando uma conta nova e só queremos terminar o cadastro logo. É exatamente esse impulso — priorizar a conveniência imediata em vez da segurança de longo prazo — que a técnica da frase longa resolve, porque ela entrega os dois benefícios ao mesmo tempo: fácil de lembrar e, ao mesmo tempo, praticamente impossível de adivinhar por força bruta.
Curiosamente, até memes e referências da cultura pop acabam parando dentro de senhas reais. Análises recentes de vazamentos mostraram um crescimento expressivo no uso de palavras associadas a memes virais dentro de senhas — prova de que as pessoas continuam usando palavras “da moda” em vez de combinações realmente aleatórias, tornando essas senhas ainda mais previsíveis para os algoritmos de quebra que já conhecem essas tendências.
Os erros mais comuns que enfraquecem até senhas “boas”
Mesmo quem já ouviu falar sobre boas práticas de segurança acaba caindo em armadilhas sutis na hora de criar uma senha. Vale ficar de olho nestes erros:
- Adicionar o ano atual no final da senha: é um dos padrões mais comuns, e também um dos mais fáceis de prever por sistemas automatizados, que já testam variações de anos recentes como primeira tentativa.
- Usar informações públicas: nome do cônjuge, do filho, do animal de estimação ou data de nascimento — informações que muitas vezes estão disponíveis publicamente nas suas próprias redes sociais, tornando esse tipo de senha vulnerável até a um ataque manual e direcionado, sem precisar de força bruta.
- Trocar apenas um caractere ao “atualizar” a senha: quando um site obriga a troca periódica, é comum a pessoa simplesmente mudar “Senha2025” para “Senha2026” — um padrão tão previsível que praticamente anula qualquer ganho de segurança da troca.
- Usar sequências de teclado: combinações como “qwerty”, “asdfgh” ou “1qaz2wsx” parecem aleatórias à primeira vista, mas são extremamente comuns e estão entre as primeiras tentativas de qualquer ataque automatizado.
- Confiar demais em “dicas de senha”: perguntas de segurança como “nome do seu primeiro animal de estimação” costumam ter respostas que já estão espalhadas pelas suas redes sociais, funcionando, na prática, como uma porta dos fundos para quem quiser recuperar sua senha de forma indevida.
O futuro: senhas podem estar com os dias contados?
Vale mencionar uma tendência que já vem ganhando força: as chamadas passkeys, uma tecnologia que substitui completamente a senha tradicional por autenticação biométrica (como digital ou reconhecimento facial) ou por um dispositivo confiável, eliminando de vez a necessidade de decorar ou digitar qualquer coisa. Empresas como Google, Apple e Microsoft já vêm expandindo o suporte a passkeys em seus serviços, e a expectativa do setor é que, aos poucos, esse modelo substitua boa parte do uso de senhas tradicionais, especialmente em contas mais críticas.
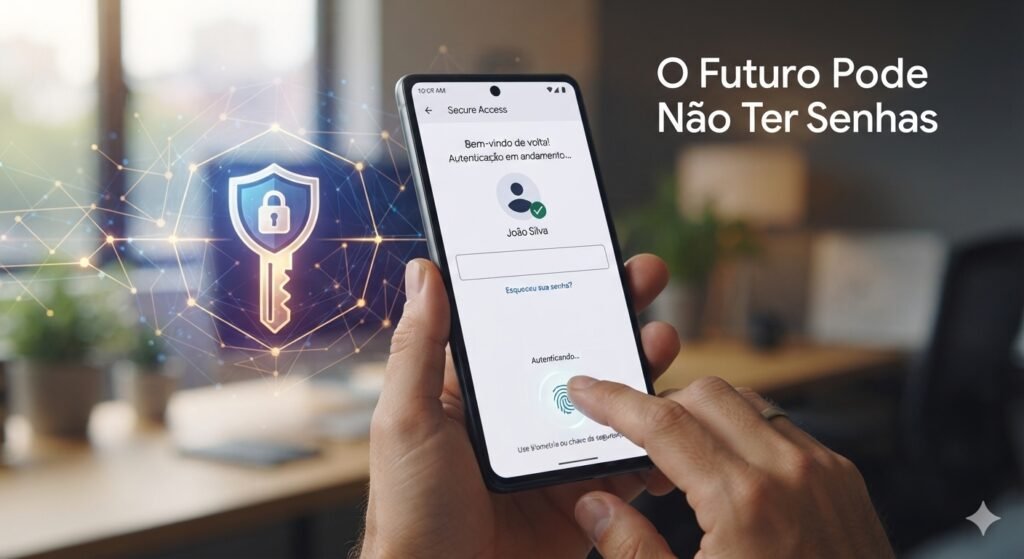
Dito isso, a transição completa para um mundo sem senhas ainda deve levar anos, já que a maioria dos sites, aplicativos e serviços menores no mundo inteiro continua dependendo do modelo tradicional. Isso significa que, na prática, dominar a arte de criar boas senhas — e usar um gerenciador para organizar tudo — ainda vai ser uma habilidade essencial por um bom tempo, mesmo com a chegada gradual de alternativas mais modernas.
Uma senha forte, por melhor que seja, ainda é apenas uma camada de proteção. Ativar a autenticação em duas etapas (também chamada de verificação em duas etapas, ou 2FA) em contas importantes — e-mail, banco, redes sociais — adiciona uma segunda barreira: mesmo que alguém descubra sua senha, ainda vai precisar de um segundo código, geralmente enviado para o seu celular ou gerado por um aplicativo autenticador, para conseguir entrar na conta. É o tipo de proteção extra que praticamente neutraliza boa parte dos ataques automatizados de credential stuffing, mesmo quando uma senha acaba vazando.
Perguntas e Respostas sobre senhas seguras
Qual é mais importante: o tamanho da senha ou a complexidade dela? O tamanho. Uma senha longa, mesmo com uma complexidade moderada, é muito mais difícil de quebrar por força bruta do que uma senha curta cheia de símbolos. O ideal, claro, é combinar as duas coisas — mas se você precisar escolher, priorize sempre o comprimento.
É seguro usar a mesma senha-base para vários sites, só mudando o final? Sim, desde que a mudança não seja óbvia demais e a frase-base seja longa e forte. Essa técnica é bem mais segura do que repetir exatamente a mesma senha em todos os lugares, embora um gerenciador de senhas, com senhas totalmente aleatórias e diferentes para cada site, ainda seja a opção mais segura de todas.
Gerenciadores de senha são realmente seguros? E se o aplicativo for hackeado? Aplicativos confiáveis, como Bitwarden e 1Password, usam criptografia de ponta a ponta, o que significa que nem a própria empresa consegue ver suas senhas guardadas. Ainda assim, é fundamental escolher uma senha mestra realmente forte, já que ela é a única chave que protege todas as outras.
Como sei se minha senha já vazou em algum ataque anterior? Existem serviços gratuitos, como o “Have I Been Pwned”, que permitem verificar se o seu e-mail ou senha já apareceu em algum vazamento de dados conhecido. Muitos gerenciadores de senha também fazem essa verificação automaticamente e avisam quando alguma das suas senhas está comprometida.
Com que frequência devo trocar minhas senhas? Não existe uma regra rígida, mas especialistas recomendam revisar as senhas de contas mais sensíveis — e-mail principal, banco, redes sociais — periodicamente, e trocar imediatamente qualquer senha que apareça em um alerta de vazamento de dados.
Vale a pena migrar para passkeys agora, em vez de continuar usando senha? Se o serviço que você usa já oferece essa opção, sim — passkeys tendem a ser mais seguras e mais práticas do que senhas tradicionais, já que dependem de biometria ou de um dispositivo confiável em vez de uma combinação que pode ser adivinhada ou vazada. Ainda assim, como a maioria dos sites ainda não oferece essa tecnologia, você provavelmente vai continuar precisando de boas senhas tradicionais por mais alguns anos.
Conclusão
Criar uma senha forte não precisa ser um exercício de memória impossível nem exigir que você anote tudo em um papelzinho colado no monitor. A combinação de uma frase longa e pessoal, pequenas substituições visuais, um sufixo diferente para cada site e, se possível, um gerenciador de senhas cuidando do resto, resolve praticamente todos os pontos fracos que colocam a maioria das contas em risco hoje. Mudar suas senhas principais agora, seguindo essa lógica, é um daqueles poucos minutos de trabalho que realmente valem a pena — porque a alternativa, como os números mostram, pode custar bem mais do que alguns minutos de dor de cabeça.