Fóruns clandestinos hoje anunciam ferramentas de IA com preço, plano de assinatura, suporte técnico e atualizações — exatamente como uma empresa de software legítima faz. Um único criminoso já conseguiu invadir 600 firewalls em 55 países sozinho, com ajuda de IA. Entenda como o cibercrime deixou de depender de conhecimento técnico e virou um serviço que qualquer pessoa pode comprar
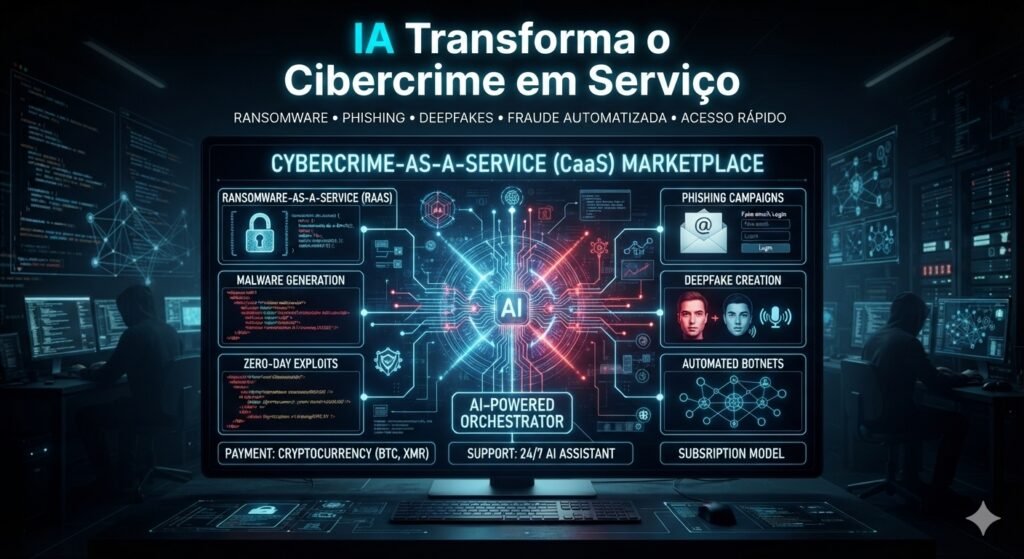
Imagine abrir um catálogo de produtos digitais e encontrar, lado a lado, um plano de assinatura mensal, um canal de suporte técnico particular e a promessa de atualizações constantes. Parece a página de vendas de qualquer software de produtividade — só que, nesse caso, o produto é uma ferramenta de inteligência artificial desenhada para planejar um ataque de ransomware, criar um vídeo deepfake convincente ou escrever a mensagem de phishing perfeita para roubar as credenciais bancárias de uma vítima.
É exatamente esse o cenário documentado por pesquisadores de segurança em 2026: a inteligência artificial deixou de ser apenas uma tecnologia testada de forma isolada por criminosos e passou a integrar um mercado muito mais estruturado, com preços, planos e suporte, dentro de fóruns e canais usados pelo cibercrime. Segundo John Fokker, chefe de Investigações Cibernéticas da Trellix Threat Labs, a mudança central por trás desse avanço não é exatamente tecnológica — é comercial: a IA deixou de ser algo que os agentes de ameaça experimentam por conta própria e virou um produto acessível a muito mais gente.
Este artigo mergulha nesse mercado que já ganhou até nome próprio entre pesquisadores — “Crime as a Service” ou “Criminal AI-as-a-Service” — explica como ele funciona na prática, traz casos reais já documentados, incluindo um envolvendo o Brasil, e detalha por que essa mudança preocupa tanto especialistas em segurança digital.
De ferramenta experimental a produto de prateleira
Para entender por que 2026 marca uma virada, vale contrastar com o que vinha acontecendo até pouco tempo atrás. No início da adoção de IA generativa pelo cibercrime, o uso dessas ferramentas era predominantemente artesanal: cada grupo criminoso testava por conta própria como usar um chatbot ou um modelo de linguagem para melhorar suas próprias operações, sem que existisse um mercado organizado de venda desse conhecimento.
Isso mudou de forma documentada. Levantamentos da Trellix, uma das maiores empresas de cibersegurança do mundo, identificaram, ao longo do primeiro semestre de 2026, diversas ofertas distintas relacionadas a IA circulando nos principais fóruns clandestinos — ofertas que cobrem todo o ciclo de um ataque, do reconhecimento inicial do alvo até o desenvolvimento do código malicioso, passando pela entrega da carga maliciosa, técnicas de evasão de detecção e operações depois que o sistema já foi comprometido.
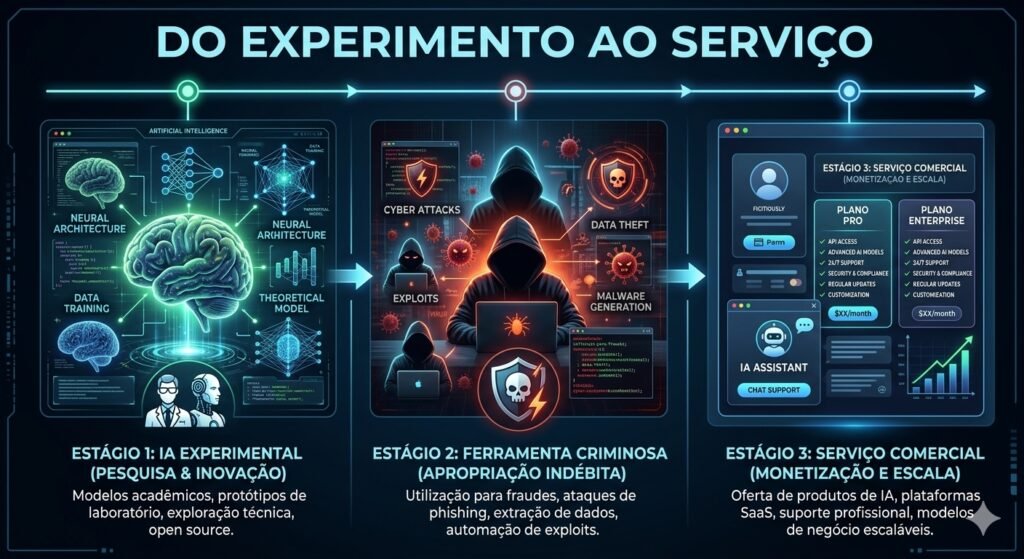
Pesquisadores da Trend Micro, outra referência global em segurança digital, descrevem esse fenômeno como parte de um processo contínuo, e não de uma explosão repentina: o cenário para 2026 não é apocalíptico, é incremental — o que se observa é o refinamento constante e profissional de um conjunto de ferramentas que já existia, com provedores de “jailbreak como serviço” (que quebram as travas de segurança de modelos de IA legítimos) se tornando mais confiáveis, e a qualidade dos deepfakes melhorando enquanto o custo para produzi-los continua caindo.
5 Golpes Digitais Que Você Precisa Conhecer Agora
Como funciona esse “mercado” na prática
O que mais chama atenção nas descobertas dos pesquisadores não é exatamente a sofisticação técnica das ferramentas — é a forma como elas são vendidas. Segundo a Trellix, essas ofertas já são comercializadas através de mecanismos comerciais bastante familiares: assinaturas mensais, canais de suporte privado, entrega via Telegram, comunidades fechadas de acesso restrito e a promessa de resultados sem censura, com privacidade garantida e registros de uso reduzidos ao mínimo. São sinais claros de uma comercialização no estilo “SaaS” (software como serviço) — ainda que muito menos madura e estável do que o mercado de software legítimo em que esse modelo se inspira.
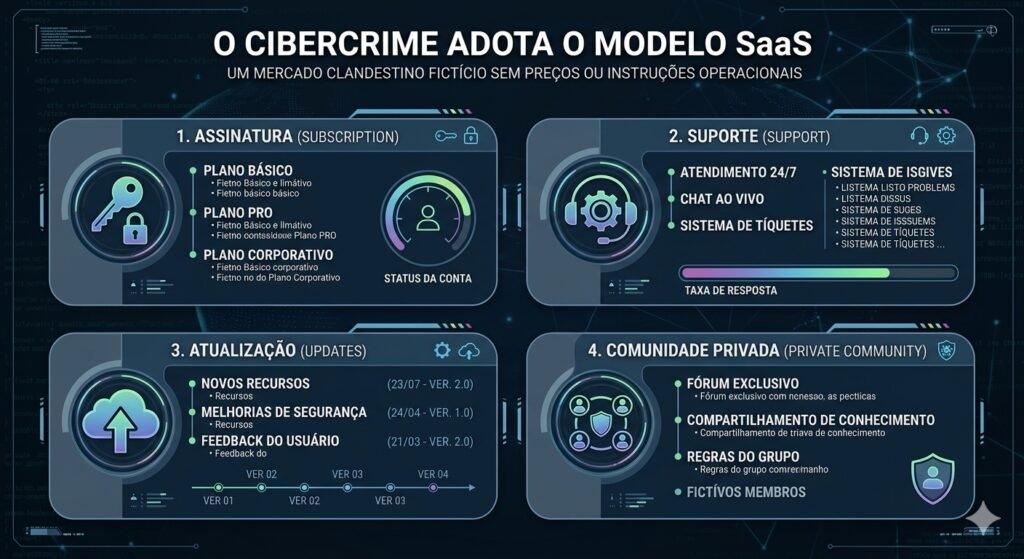
Vale destacar um detalhe técnico importante sobre a origem dessas ferramentas: a maior parte das ofertas não depende de modelos de IA criados do zero pelos próprios criminosos. Em vez disso, elas normalmente utilizam versões “destravadas” de modelos comerciais legítimos (por meio de técnicas conhecidas como jailbreak), interfaces que funcionam como intermediárias de serviços de IA já existentes, modelos de código aberto ajustados para fins maliciosos, ou combinações modulares de diferentes capacidades já disponíveis no mercado — ou seja, os criminosos não estão necessariamente inventando uma nova tecnologia, estão empacotando e revendendo o acesso a capacidades que já existem.
Exemplos concretos: da automação de ransomware à assistência a criminosos sem experiência
Um dos casos mais emblemáticos documentados pelos pesquisadores é uma ferramenta batizada de “APEX AI”, encontrada à venda em um fórum clandestino. Segundo a descrição da própria Trellix, a ferramenta permite que um criminoso simplesmente digite o domínio de um alvo, e o sistema devolve um plano detalhado, passo a passo, para um ataque de ransomware — automatizando justamente a etapa que antes exigia conhecimento técnico avançado de reconhecimento e planejamento de invasão.
Esse tipo de produto reduz drasticamente a barreira de entrada para criminosos sem grande experiência técnica. Ferramentas maliciosas de IA à venda no submundo digital dramaticamente reduzem a barreira para que criminosos pouco qualificados consigam lançar ataques sofisticados — o que, na prática, amplia enormemente o número de pessoas capazes de executar um ataque que, há poucos anos, exigiria uma equipe inteira de especialistas.
Um caso real ilustra bem esse efeito. Segundo um relatório da Check Point Research, um único operador conseguiu comprometer nove agências governamentais do México entre o fim de dezembro de 2025 e meados de fevereiro de 2026, usando inteligência artificial comercial não como uma ferramenta de apoio pontual, mas como elemento central de toda a operação. Esse atacante executou mais de 5 mil comandos automatizados usando dois sistemas comerciais de IA em paralelo — um responsável pela exploração ativa dos sistemas comprometidos, e o outro processando os dados coletados e alimentando continuamente o sistema principal com novas instruções. Segundo os pesquisadores, essa automação reduziu a uma única pessoa uma carga operacional que, tradicionalmente, exigiria equipes inteiras de especialistas.
O mesmo padrão apareceu em outro caso documentado pela Trellix: um criminoso com pouca bagagem técnica conseguiu invadir 600 equipamentos de firewall da marca Fortinet, espalhados por 55 países, em fevereiro de 2026 — usando serviços comerciais de inteligência artificial para automatizar o reconhecimento das redes-alvo antes do ataque.
O crime que usa IA como funcionário terceirizado
Vale destacar como essas ferramentas já se materializaram em golpes concretos e bem documentados. Um exemplo especialmente revelador é o de uma quadrilha de golpe de falso investimento que operava a partir de Goiás, mas contratava operadores em São Paulo e no Camboja — e, segundo a delegada responsável pela investigação, chegou a pagar por serviços em um formato que ela mesma descreveu como “crime as a service”.
O caso mostra como a engenharia por trás desses golpes evoluiu com o uso de grandes modelos de linguagem (LLMs): o objetivo não é mais só automatizar mensagens, mas explorar de forma mais precisa a vulnerabilidade emocional específica de cada vítima. No caso documentado, a vítima — um médico de 52 anos, com carreira consolidada e investimentos diversificados — foi convencida a investir depois de ser inserida em uma comunidade online que parecia genuína, construída propositalmente para gerar confiança gradual através de validação social constante. O aplicativo de investimento parecia profissional, pedia verificação de identidade e mostrava o saldo crescendo a cada acesso — de R$ 20 mil para R$ 22 mil, depois R$ 27 mil, depois R$ 34 mil — um padrão desenhado especificamente para ativar o medo de “ficar de fora” de uma oportunidade, em vez de uma decisão puramente racional.
Segundo especialistas em segurança digital consultados sobre esse tipo de golpe, o sucesso dessa fraude se apoia menos na sofisticação da tecnologia em si e mais na manipulação psicológica que a IA agora ajuda a personalizar e escalar — cada detalhe da comunidade fake, do ritmo de “lucro” mostrado no aplicativo, é ajustado para maximizar a sensação de urgência e pertencimento da vítima.
O Brasil no centro da mira
Esse cenário global tem um recorte particularmente relevante para quem está no Brasil. Segundo um relatório recente da Trellix, o país ocupa hoje a terceira posição mundial em incidentes cibernéticos registrados publicamente, com 3,45% de todas as ocorrências globais analisadas entre o fim de 2025 e o início de 2026 — atrás apenas da Índia (5,27%) e dos Estados Unidos (6,8%).
O relatório aponta que o aumento desses incidentes está diretamente relacionado à evolução das estratégias criminosas, especialmente ao uso de inteligência artificial para automatizar operações e à concentração de golpes sobre sistemas de pagamento instantâneo — leia-se, o Pix. Segundo Rodrigo Buosi, country manager da Trellix no Brasil, os cibercriminosos estão direcionando cada vez mais seus ataques ao ecossistema de identidade digital do país, combinando IA, phishing e roubo de credenciais para automatizar fraudes em larga escala — o que exige que as organizações vão além da detecção tradicional e concentrem esforços em segurança baseada em comportamento e identidade, não apenas em assinaturas conhecidas de ameaças.
Os números setoriais também chamam atenção: no início de 2026, órgãos governamentais concentraram 39% das detecções de ataques realizadas pela Trellix no Brasil, seguidos por empresas de telecomunicações, com 33%, e instituições financeiras, com 16%. Outro dado reforça a escala do problema no país como um todo: segundo levantamento divulgado pela Security Leaders, com base no estudo Cenário Global de Ameaças 2026, o Brasil sofreu mais de 753,8 bilhões de tentativas de ataques cibernéticos em 2025.
Deepfakes “caseiros” e engenharia social em escala
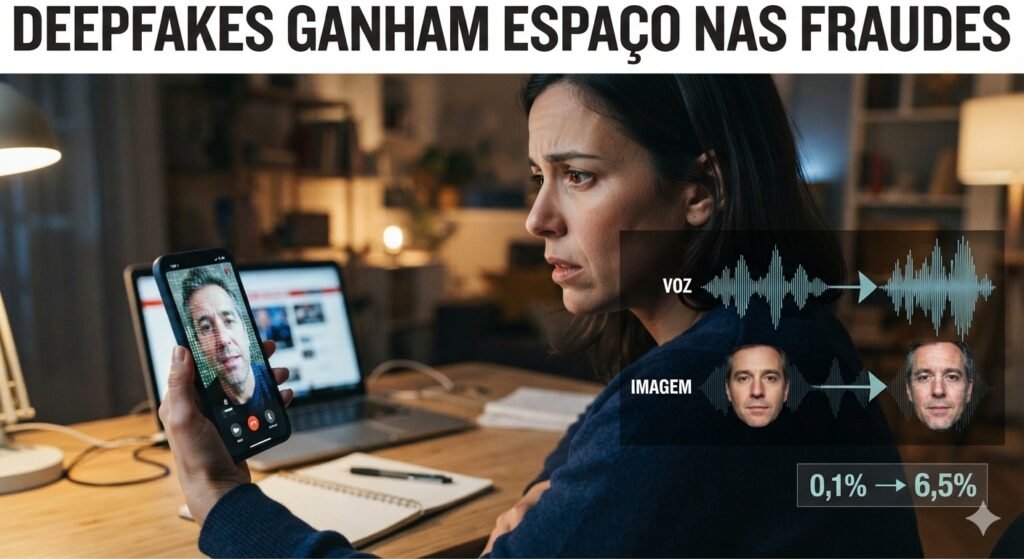
Um dos sintomas mais visíveis dessa popularização de ferramentas é o crescimento explosivo dos chamados deepfakes caseiros — conteúdo falsificado produzido não por grupos criminosos sofisticados, mas por usuários comuns, usando aplicativos acessíveis e interfaces simplificadas que não exigem mais conhecimento técnico especializado. Um levantamento de uma empresa brasileira de identidade digital apontou crescimento de 400% nesse tipo de conteúdo no primeiro semestre de 2026, em comparação com o mesmo período do ano anterior.
Esse crescimento já aparece refletido nos números de detecção de fraude do setor financeiro: dados apresentados durante o evento Febraban Tech 2026 mostram que os deepfakes, que representavam apenas 0,1% das fraudes detectadas em março de 2025, já chegavam a 6,5% dos casos identificados em 2026 — um salto expressivo em pouco mais de um ano.
O impacto da engenharia social — a manipulação psicológica direta da vítima, potencializada por essas ferramentas — também aparece em números concretos: segundo dados divulgados pela Agência Brasil, golpes baseados em engenharia social responderam por 40% dos indícios de fraudes financeiras registrados no país apenas no primeiro semestre de 2026, somando mais de 9 milhões de ocorrências suspeitas ou confirmadas.
Por que a IA generativa facilitou tanto esse tipo de golpe
Vale entender, de forma mais técnica, por que a inteligência artificial generativa se tornou uma ferramenta tão eficiente para esse tipo de operação criminosa — e o motivo está diretamente ligado ao que ela substitui.
Antes da popularização das ferramentas generativas, muitos golpes dependiam inteiramente de trabalho manual: criminosos precisavam escrever mensagens, adaptar a abordagem para cada vítima específica e corrigir erros que, frequentemente, acabavam comprometendo a credibilidade da fraude — um erro de português, uma frase mal traduzida, um tom de voz artificial já eram suficientes para levantar suspeita. A inteligência artificial eliminou boa parte desse esforço manual: hoje é possível produzir textos naturais em aplicativos como o WhatsApp, personalizar a abordagem para cada perfil de vítima, traduzir o conteúdo para diferentes idiomas automaticamente e automatizar o contato em grande volume, tudo isso resultando em uma operação mais barata, mais rápida e com potencial de alcance muito maior.
Essa mudança também reduziu barreiras geográficas para grupos criminosos que atuam de fora do Brasil: ferramentas de tradução e adaptação linguística tornaram mais simples a criação de campanhas de golpe direcionadas especificamente ao público brasileiro, mesmo por parte de grupos que não falam o idioma nativamente — o que, na prática, ampliou a concorrência dentro do próprio mercado ilegal, com mais grupos disputando as mesmas vítimas.
Do lado técnico, a IA também acelera a capacidade de driblar defesas automatizadas: invasores usam inteligência artificial para modificar códigos maliciosos com rapidez e adaptar mensagens fraudulentas a diferentes alvos, o que reduz a eficácia de antivírus e sistemas de segurança que dependem da identificação de assinaturas de ameaças já catalogadas — se o código malicioso muda ligeiramente a cada disparo, fica mais difícil para uma ferramenta de segurança tradicional reconhecê-lo como uma ameaça já conhecida.
O detalhe mais preocupante: o golpe fica invisível até para quem investiga
Um dos aspectos mais desafiadores dessa mudança, apontado por especialistas, é que a inteligência artificial costuma atuar inteiramente nos bastidores de um golpe. A vítima pode perceber que caiu em uma fraude, mas dificilmente consegue identificar quais etapas específicas daquele golpe foram influenciadas ou executadas por ferramentas automatizadas — o texto da mensagem, a escolha do horário de contato, a forma como a conversa foi conduzida podem ter sido moldados por IA sem deixar nenhum rastro óbvio disso.
Essa invisibilidade tem uma consequência direta para quem tenta combater esse tipo de crime: sem dados mais detalhados sobre exatamente onde e como a IA foi usada em cada etapa de uma fraude, parte da evolução real dessas ameaças permanece invisível para os próprios sistemas de monitoramento e para as autoridades responsáveis por investigar o fenômeno. Ou seja, o desafio atual não é apenas identificar novas modalidades de golpe — é entender quanto da eficiência de golpes já conhecidos está sendo turbinada por automação que ninguém consegue enxergar diretamente.
O fator humano continua sendo a peça central
Apesar de todo esse avanço tecnológico, um ponto de equilíbrio importante aparece de forma consistente nos relatórios mais recentes do setor: a maioria das fraudes ainda acontece por causa de decisões humanas, e não por falhas técnicas na infraestrutura de segurança. A tecnologia amplia o alcance e a sofisticação do golpe, mas o elo mais frágil da corrente continua sendo o momento em que uma pessoa é convencida a clicar em um link, autorizar uma transferência ou confiar em uma comunidade fake — exatamente como no caso do médico enganado pelo esquema de falso investimento.
Isso também sugere para onde a defesa mais eficaz deve apontar: relatórios do setor indicam que as defesas precisam estar preparadas para lidar com ataques automáticos em grande escala, e não apenas com ataques pontuais e direcionados — o que muda a lógica de proteção de “identificar um golpista específico” para “reconhecer padrões de comportamento suspeito em escala”, já que a IA tornou os ataques individuais mais difíceis de distinguir de um comportamento legítimo isolado.
Golpes com IA Crescem em 2026: Como se Proteger
Checklist: como se proteger diante desse cenário
- Desconfie de mensagens perfeitas demais. Se antes um golpe podia ser identificado por erros de português ou um tom estranho, isso não é mais garantia de segurança — a IA já corrige esse tipo de falha com facilidade.
- Desconfie de comunidades online que parecem “boas demais para ser verdade”. O padrão de validação social constante e lucro crescente e visível é uma tática deliberada, documentada em golpes reais de investimento no Brasil.
- Não confie apenas no reconhecimento de voz ou vídeo para autorizar algo sensível. Com o crescimento de 400% em deepfakes caseiros, ouvir “a voz certa” ou ver “o rosto certo” não é mais garantia de que a pessoa do outro lado é quem diz ser.
- Fique atento a pedidos urgentes de transferência via Pix, especialmente fora do horário comercial — o ecossistema de pagamento instantâneo é hoje um dos alvos mais visados por essas operações automatizadas no Brasil.
- Empresas devem migrar de defesas baseadas só em assinaturas conhecidas de ameaça para modelos baseados em comportamento e identidade, já que códigos maliciosos gerados ou modificados por IA driblam com facilidade sistemas tradicionais de detecção.
Perguntas frequentes
Isso significa que qualquer pessoa pode se tornar um cibercriminoso agora?
Tecnicamente, a barreira de entrada caiu bastante — ferramentas como as documentadas pela Trellix já automatizam etapas que antes exigiam conhecimento técnico avançado. Isso não elimina o risco legal de quem usa esse tipo de ferramenta, mas explica por que grupos menores e menos experientes já conseguem executar ataques antes restritos a especialistas.
Os criminosos estão criando seus próprios modelos de IA do zero?
Na maioria dos casos documentados, não. As ofertas identificadas em fóruns clandestinos costumam depender de versões destravadas de modelos comerciais legítimos, modelos de código aberto ajustados para fins maliciosos, ou interfaces que empacotam capacidades já existentes — o diferencial está mais na comercialização do acesso do que na criação de tecnologia nova.
O Brasil está mais vulnerável do que outros países?
O Brasil ocupa hoje a terceira posição mundial em incidentes cibernéticos registrados publicamente, atrás apenas de Índia e Estados Unidos — um patamar que reflete tanto o volume de ataques direcionados ao país quanto a concentração desses ataques sobre o ecossistema de pagamentos instantâneos, como o Pix.
Como posso saber se uma mensagem ou vídeo foi gerado por IA para me enganar?
Não existe, até o momento, um método totalmente confiável e acessível ao público em geral para essa verificação, especialmente com a evolução recente dos deepfakes. A recomendação de especialistas é desconfiar de pedidos urgentes, principalmente envolvendo dinheiro, e confirmar por um canal alternativo antes de qualquer ação.
Esse problema tende a diminuir com o tempo, à medida que a segurança digital evolui?
Pesquisadores descrevem o cenário como um refinamento contínuo e incremental, não uma explosão repentina — o que sugere que esse tipo de ferramenta deve continuar se tornando mais confiável e mais barata para os criminosos ao longo do tempo, reforçando a importância de defesas baseadas em comportamento em vez de apenas reagir a ameaças já conhecidas.
Conclusão
O que os relatórios de 2026 documentam não é uma tecnologia nova sendo inventada pelo crime organizado — é um mercado inteiro sendo profissionalizado, com a mesma lógica comercial de qualquer software legítimo: assinatura, suporte, atualização, comunidade fechada. É essa maturidade comercial, mais do que qualquer avanço técnico isolado, que explica por que um único criminoso, sem grande experiência, já conseguiu comprometer centenas de sistemas em dezenas de países, ou por que uma quadrilha de golpe de investimento conseguiu enganar um profissional experiente com um esquema quase indistinguível de uma comunidade de investimento real.
Para o Brasil, país que já figura entre os mais visados do mundo por esse tipo de ataque, o recado prático é direto: a defesa não pode mais depender de identificar sinais óbvios de golpe — como erros de digitação ou uma voz estranha ao telefone — porque a inteligência artificial já eliminou boa parte dessas pistas antigas. O que resta como linha de defesa mais confiável, segundo os próprios especialistas que documentam esse mercado, é justamente aquilo que a tecnologia ainda não automatizou por completo: o ceticismo saudável diante de urgência, de lucro fácil e de pedidos que envolvem dinheiro — humano cuidando de humano, mesmo numa era em que a IA já cuida de quase todo o resto do golpe.